CVE-2026-53615: Integer Overflow in libblkid Espone l'MBR al Parser delle Partizioni
Disclosure CVE-2026-53615. Un integer overflow uint32_t in parse_dos_extended() — il parser EBR (Extended Boot Record) all'interno di libblkid — permette a…
Disclosure CVE-2026-53615. Un integer overflow uint32_t in parse_dos_extended() — il parser EBR (Extended Boot Record) all'interno di libblkid — permette a…
Durante un audit del modulo `env.c` di **sudo 1.9.17p2 / 1.9.18rc1**, sono state identificate sette variabili d'ambiente che possono essere trasmesse a processi privilegiati quando `env_reset` è…

La poesia, oltre a essere un mezzo espressivo, può essere utilizzata per attaccare Large Language Models attraverso una tecnica chiamata "Adversarial Poetry". In questo articolo approfondiamo lo…

Questo articolo guida alla comprensione di Radare2, non come semplice disassemblatore, ma come ambiente modulare e flessibile per il reverse engineering. L’obiettivo non è imparare comandi a memoria,…

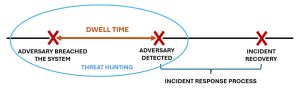
Il Threat Hunting è una pratica proattiva di ricerca di minacce all'interno delle reti aziendali, distinta dalla Cyber Threat Intelligence e dall'Incident Response. Mira a identificare compromissioni…

L’evoluzione del calcolo quantistico pone una minaccia diretta agli algoritmi crittografici attualmente più diffusi, come RSA e Diffie-Hellman, che costituiscono la base della sicurezza delle…

Un tool che non ha bisogno di presentazioni, ampiamente utilizzato dai threat actor e costantemente analizzato dai difensori. Dopo anni passati ad osservare e analizzare compromissioni reali, è…

I Large Reasoning Model sono modelli di Intelligenza Artificiale progettati per risolvere problemi complessi combinando la comprensione del linguaggio naturale con il ragionamento logico. In un…

InboxPrime AI, osservato per la prima volta nell’ottobre 2025 dai ricercatori di AbnormalAI, è un kit di phishing facilmente accessibile nei circuiti underground, che viene pubblicizzato come una…

L'analisi di malware ELF, tipicamente mirato a sistemi Linux, rappresenta una sfida complessa a causa delle sofisticate tecniche di offuscamento e anti-analisi impiegate dagli attaccanti. In questo…
Dai finti messaggi delle banche che invitano a “verificare un pagamento” alle chiamate che sembrano arrivare dall’assistenza clienti, lo Spoofing telefonico sfrutta una delle infrastrutture più…

ChatGPT Atlas è il nuovo browser basato su Intelligenza Artificiale (IA) di OpenAI. A differenza dei browser tradizionali, i browser IA possono riassumere le pagine web, consigliare contenuti…

In questo secondo articolo sulla malware analysis, mostriamo passo passo come effettuare l'analisi dinamica di un eseguibile ELF. Si monitorano interazioni con il sistema, attività di rete e modifiche…

L'identificazione di minacce informatiche si basa sugli Indicator of Compromise (IoC), ma questi sono facilmente eludibili dagli attaccanti. Per affrontare questo problema, si ricorre agli indicatori…

Hai riempito la tua casa di dispositivi IoT, ma sei sicuro di averli messi in sicurezza, o sarai tra le vittime che finiranno nel prossimo articolo di giornale che parla di Shodan? In questo articolo…
Il 14 ottobre, la discussione sulla proposta "Chat Control 2.0" dell'Unione Europea è stata rinviata a dicembre 2025 per mancanza di maggioranza qualificata. La proposta prevede un sistema di…

Analisi Malware - In quest'articolo ci addentriamo nell'analisi statica di base di file ELF a 64 bit, descrivendo tecniche per identificare malware senza eseguirlo. Vengono presentati strumenti come…

Una recente PoC mostra come un attaccante possa individuare “vuoti informativi” (data voids) – argomenti raramente indicizzati o poco trattati – e inserirvi contenuti malevoli che possono essere…

Il 14 ottobre l'Unione Europea voterà sulla proposta "Chat Control 2.0". Dietro la lotta agli abusi su minori, si cela l’istituzione di un sistema di sorveglianza di massa che andrebbe ad eliminare…

Comprendere quali sono gli indicatori tecnici e comportamentali che suggeriscono che un data leak sia stato pubblicato o messo in vendita è oggi una competenza cruciale per i team di sicurezza.…

5 tecniche pratiche per monitorare il Dark Web, con esempi concreti di strumenti, piccoli script e pipeline di automazione. L’obiettivo non è “navigare per curiosità”, ma capire come un SOC o un team…

Una PoC chiamata EDR-Freeze dimostra che i componenti di Windows Error Reporting possono essere usati per mettere in stato di sospensione processi EDR sfruttando MiniDumpWriteDump e sospendendo il…

Gli honeypot sono sistemi “trappola” che simulano ambienti reali per attirare i cybercriminali e studiarne comportamenti e obiettivi in un contesto controllato e sicuro. Beelzebub, un innovativo…

Un recente report pubblicato dal team di Threat Intelligence di Anthropic - azienda di Intelligenza Artificiale - ha mostrato come il Large Language Model (LLM) Claude sia stato utilizzato da…
Una nuova variante malware chiamata LameHug, sfrutta i modelli di linguaggio di grandi dimensioni (LLM) per generare dinamicamente comandi malevoli sui sistemi Windows infetti. A differenza dei…

Se un attore malintenzionato avesse la facoltà di eliminare dai risultati di ricerca del motore più famoso al mondo tutte le pagine di un’azienda, quali danni economici e di immagine potrebbe causare?…

Oggi sempre più spesso gli sviluppatori descrivono in linguaggio naturale le funzionalità desiderate di un programma, affidandosi ai Large Language Models (LLM) per generare il codice in automatico.…

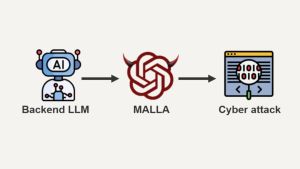
I MALLA, acronimo di Malicious LLM Application, sono applicazioni che sfruttano i Large Language Model per generare attacchi informatici. Vediamo cosa sono i MALLA, l'ecosistema che li caratterizza,…

Una tecnica chiamata steganografia permette di nascondere malware all’interno di file grafici. Vediamo come funziona, perché è efficace e come puoi proteggerti.

I Large Language Models (LLM) sono un tipo di Intelligenza Artificiale (IA) generativa addestrata su enormi set di dati di linguaggio naturale. Questi modelli sono in grado di svolgere vari compiti,…

È un paradosso sempre più evidente nel mondo della sicurezza informatica: i “nativi digitali”, cresciuti tra swipe e streaming, spesso ignorano quanto siano profondamente integrati i rischi…

La cyber warfare viene definita come l’impiego di attacchi informatici da parte di uno Stato contro un altro, spesso con lo scopo di danneggiare infrastrutture critiche o compromettere la sicurezza…

EchoLeak è una vulnerabilità zero-click recentemente scoperta in Microsoft 365 Copilot, che sfrutta l’LLM Scope Violation per estrarre dati aziendali sensibili senza interazione da parte dell'utente.

Meta AI, uno dei modelli di Intelligenza Artificiale più utilizzati, espone rischi per la privacy: molte conversazioni degli utenti vengono rese pubbliche senza che ne siano pienamente consapevoli. In…

Diverse ricerche recenti hanno messo in evidenza come gli attaccanti stiano sfruttando l'interesse crescente nei confronti dei contenuti generati tramite AI per veicolare malware sofisticati…

Active Directory è un servizio di directory sviluppato da Microsoft per la gestione di reti Windows. BadSuccessor è una vulnerabilità in Active Directory che consente l’elevazione non autorizzata dei…

Le truffe informatiche non sono più opera di singoli criminali improvvisati, ma di vere e proprie imprese organizzate e distribuite a livello internazionale. Ci addentriamo nelle cosiddette “Scam…

SSH è un protocollo crittografato per l'accesso sicuro a sistemi remoti. Tuttavia, può anche essere sfruttato dai cybercriminali per scopi malevoli. Nell'articolo di oggi analizziamo un payload…

Ad oggi, o3 è il modello più recente e avanzato sviluppato da OpenAI. Recenti studi del gruppo di ricerca Palisade Research evidenziano come o3 e altri modelli possano aggirare istruzioni di…

Il mercato del malware è in crescita, con offerte sempre più accessibili anche per chi ha competenze minime. Alcuni operano addirittura come servizi in abbonamento. Ecco quali sono i più venduti e…

OneDrive è ormai uno degli strumenti di archiviazione cloud più utilizzati in ambito aziendale. Negli ultimi giorni, alcune voci online hanno sollevato preoccupazioni riguardo a una presunta…

Mentre Meta viene multata per 200 milioni di euro per il modello “pay or consent” su Facebook e Instagram, considerato una coercizione, Mastodon emerge come un'alternativa etica. Privo di pubblicità e…

L'autenticazione senza password consente agli utenti di accedere ai sistemi senza utilizzare password o PIN, impiegando fattori biometrici o dispositivi fisici. Questa soluzione offre vantaggi come…

Il phishing rappresenta una minaccia significativa nella cybersecurity e per prevenirlo è necessario l'uso di fonti OSINT aggiornate per identificare nuovi indicatori di compromissione. Cinque risorse…

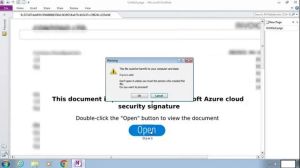
Negli ultimi anni, OneNote è diventato un canale scelto per veicolare malware da molte campagne di phishing. Tra le tecniche utilizzate, gli attaccanti incorporano payload malevoli in file OneNote…

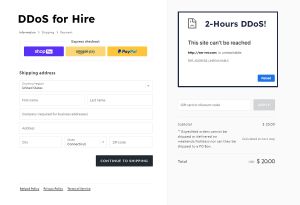
Gli attacchi DDoS, mirati a rendere inaccessibili siti web e server, sono in crescita grazie a servizi DDoS-for-hire disponibili sul dark web e su Telegram. Questi attacchi utilizzano botnet per…

Ti presentiamo gli strumenti per analizzare credenziali trapelate, suddividendoli in tre livelli di profondità: il metodo veloce "Have I Been Pwned", altri strumenti per un'analisi più approfondita, e…
Dal 5 maggio 2025, Microsoft introdurrà requisiti di autenticazione per chi invia oltre 5000 email al giorno. Le aziende dovranno implementare correttamente SPF, DKIM e DMARC per migliorare la…

Nel Dark Web, le credenziali di accesso rubate sono una delle merci più ricercate. Tra i metodi più usati per la loro compravendita, le aste di credenziali, dove i cybercriminali possono accaparrarsi…
Amazon ha annunciato che dal 28 marzo 2025, i dispositivi Echo non potranno più elaborare localmente le richieste vocali, trasferendo tutte le interazioni ai server cloud. Questo solleva…

Il gruppo Lynx, emerso nel 2024, è responsabile di oltre 166 attacchi ransomware, inclusi 3 in Italia. Si rivolge a diversi settori, mimando cronimetodi di attacco conosciuti. Caratterizzato da una…

File usati quotidianamente e apparentemente innocui possono rivelarsi dei potenziali vettori di attacco. Le librerie Windows, comunemente usate per gestire raccolte di file, possono essere sfruttate…

Negli ultimi anni Telegram è diventato uno strumento fondamentale per la Cyber Threat Intelligence. Un corretto processo di monitoraggio dei giusti canali permette di rimanere aggiornati in tempo…

Il fuzzy hashing è cruciale nella cybersecurity per rilevare malware zero-day, consentendo di identificare somiglianze tra varianti malware anche dopo modifiche. Strumenti come ssdeep e sdhash…

Le VPN vengono spesso pubblicizzate come la soluzione definitiva per la privacy e la sicurezza online. Tuttavia, questa narrazione è fuorviante. Se pensavi quindi di poter compiere qualsiasi azione…

Le password sono cruciali per la sicurezza dei dati, ma la loro memorizzazione in chiaro è rischiosa. L'hashing è un processo crittografico che trasforma un dato input in una stringa di lunghezza…

Il Dark Web è una parte di Internet frequentemente associata ad attività criminali, offre vantaggi per la privacy e l'accesso a informazioni in regimi oppressivi. Esistono diversi motivi per cui…

I modelli di linguaggio di grandi dimensioni (LLM), come Deepseek V3, stanno rivoluzionando l'intelligenza artificiale grazie alla loro versatilità e costi contenuti. Tuttavia, la censura nell'uso di…

La tecnica ClickFix viene sempre più utilizzata per diffondere il trojan NetSupport RAT, un malware che consente ai cybercriminali di controllare dispositivi remoti e raccogliere informazioni…
Uno dei principali ostacoli nel combattere le campagne di phishing è anticiparne l'inizio. Grazie al monitoraggio in tempo reale dei certificati rilasciati per nuovi domini, è possibile agire…

Telegram è diventato un'importante piattaforma per i cybercriminali, facilitando la diffusione di credenziali rubate. Monitorare i canali Telegram è cruciale per la cybersecurity. Questo articolo…

La variabile d'ambiente LD_PRELOAD nei sistemi Linux e Unix-like consente di caricare librerie condivise, che possono modificare il normale comportamento di un programma. Vediamo tecniche di…

Cobalt Strike è un potente strumento usato per testare la sicurezza delle reti, ma anche abusato da criminali informatici per realizzare server Command and Control (C2). Vediamo come utilizzare Shodan…

Il subdomain takeover è una tecnica di attacco che consente agli hacker di ottenere il controllo di sottodomini non correttamente configurati, spesso a causa di record DNS attivi che puntano a servizi…

Il rilascio di ChatGPT e dei modelli sviluppati da Microsoft, Google e Meta ha segnato un punto di svolta per le intelligenze artificiali. Oggi, è possibile creare un'intelligenza artificiale privata…

L'articolo tratta della manipolazione della variabile d'ambiente LD_PRELOAD nei sistemi Linux, utilizzata dai malware per modificare il comportamento dei programmi. Vengono descritti i passaggi per…

Le email sono essenziali, ma la loro sicurezza è stata trascurata inizialmente, portando a vulnerabilità come lo spoofing. Recenti ricerche su Python e C# evidenziano nuove tecniche per lo…
La sicurezza degli endpoint è cruciale in cybersecurity, specialmente in aziende con tanti dispositivi. Le baseline sono configurazioni di riferimento utili per identificare anomalie. Tecniche di…

La raccolta di informazioni sulle minacce tramite Telegram è cruciale per i Security Operations Center. La piattaforma offre anonimato, usabilità e rapida diffusione di contenuti illeciti, rendendola…

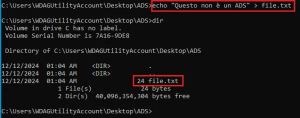
L'articolo approfondisce l'utilizzo degli Alternate Data Streams (ADS) nei malware, descrivendo come questa tecnica consenta di nascondere dati nel file system NTFS. Gli ADS, sebbene utili, possono…

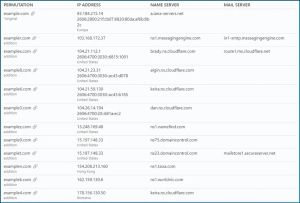
Il typosquatting sfrutta errori di digitazione per ingannare gli utenti e reindirizzarli a siti malevoli. Attraverso la Cyber Threat Intelligence, è possibile identificare e mitigare questi attacchi.…

Telegram è diventato il principale punto di riferimento per attività criminali online, offrendo anonimato e facilità d'uso. Monitorarne i contenuti è ora essenziale per i team di Cyber Threat…

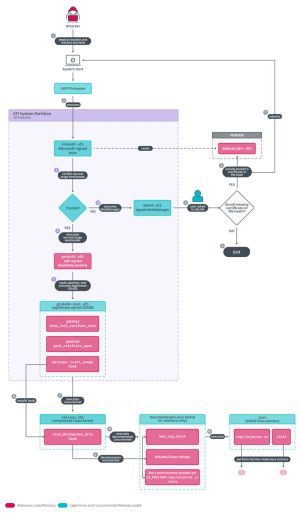
Bootkitty è il primo bootkit UEFI progettato per attaccare sistemi Linux, segnando un cambiamento nelle minacce informatiche. Scoperto da ESET, modifica il processo di avvio, compromettendo firmware e…

La versione desktop di WhatsApp, inizialmente ideata per la messaggistica, è diventata uno strumento operativo per le aziende. Tuttavia, è anche un obiettivo per i criminali informatici. Un'analisi…

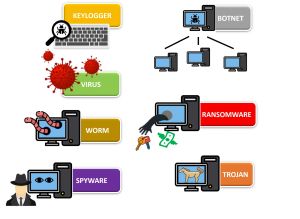
Contrastare il malware richiede una comprensione approfondita delle sue tipologie e tecniche. Il panorama delle minacce evolve costantemente, rendendo fondamentale il riconoscimento di attacchi…

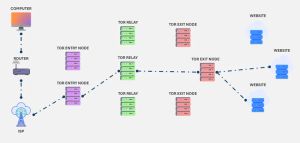
Il desiderio di anonimato online è una questione complessa, specialmente con l'emergere di strumenti e tecniche di investigazione sempre più raffinati. Anche Tor, che cifra e instrada il traffico…

Nell'articolo di oggi mostriamo e analizziamo nel dettaglio come siamo riusciti ad eseguire il bypass di uno dei principali Vendor di soluzioni EDR.

Il crescente uso dell'IA da parte dei cybercriminali permette la creazione di identità digitali falsificate per aggirare le procedure KYC, facilitando frodi finanziarie. Strumenti avanzati come…

Gli attaccanti utilizzano diverse tecniche di persistenza per mantenere il controllo su un sistema compromesso, come la manipolazione delle cartelle di avvio, delle chiavi di registro e delle…
Negli ultimi giorni, la cybersecurity in Italia è stata al centro di uno scandaloso caso di spionaggio, legato alla società Equalize, accusata di furti di dati da banche dati strategiche. La…

Un'indagine di Malwarebytes e DeepSee ha svelato un sistema fraudolento di siti di streaming illegali, che utilizza tecniche di inganno per monetizzare annunci pubblicitari nascosti. Questi siti…

Navigare nel dark web richiede cautela e misure di sicurezza adeguate, come l'uso del browser Tor, una VPN affidabile e, possibilmente, una macchina virtuale. La sua conoscenza è considerata una…

Gli infostealer, come Lumma Stealer, sono malware pericolosi progettati per rubare informazioni sensibili attraverso tecniche avanzate, inclusi attacchi fileless. Proliferano tramite phishing e…

Il dark web rappresenta un'area grigia del cyberspazio, accessibile solo tramite strumenti specifici. È un centro di attività illecite e condivisione di dati rubati. Il monitoraggio dei forum e dei…

Una nuova variante del malware FASTCash, sviluppata dal gruppo hacker Lazarus, compromette i sistemi di pagamento bancari, consentendo prelievi non autorizzati da conti con saldo pari a zero. Questo…

I cybercriminali stanno impiegando tecniche sofisticate negli attacchi di Phishing, utilizzando piattaforme legittime come GitHub e Telegram per eludere gli strumenti di sicurezza. Sono state…

Gli attacchi di phishing tramite servizi di file hosting come SharePoint e Dropbox sfruttano la fiducia degli utenti per impersonare link legittimi. I cybercriminali caricano documenti falsi su queste…

Gli Skimmer sono malware insidiosi che rubano dati sensibili dai siti e-commerce mentre gli utenti effettuano acquisti. Si infiltrano nel codice dei siti attraverso vulnerabilità, monitorando le…

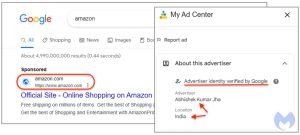
Il malvertising, combinazione di "malware" e "advertising", rappresenta una crescente minaccia informatica che sfrutta la pubblicità online per distribuire software malevoli. Questo fenomeno colpisce…

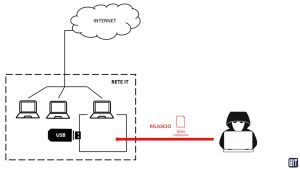
Le reti di un'organizzazione si suddividono in due categorie: una con accesso a Internet e l'altra, isolata, per sistemi critici. Il gruppo di haker GoldenJackal dimostra come anche le reti air-gapped…

Negli ultimi anni, l'uso delle VPN è aumentato per proteggere la privacy online. Tuttavia, le VPN gratuite possono compromettere la sicurezza degli utenti, raccogliendo dati personali, introducendo…

L'Apple Vision Pro, un dispositivo di realtà mista, è al centro di preoccupazioni per la sicurezza informatica a causa di una vulnerabilità nota come GAZEploit. Alcuni ricercatori hanno dimostrato…

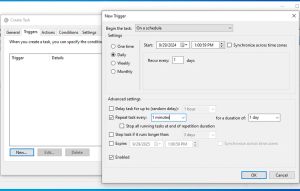
Nel mondo del cybercrimine, gli hacker utilizzano tecniche di persistenza per mantenere accessi non autorizzati. Il Task Scheduler di Windows può essere sfruttato per eseguire codice malevolo.…

Il gruppo ransomware Akira ha attaccato oltre 250 organizzazioni dal marzo 2023, causando danni significativi. Dopo attacchi mirati a Windows, ha ora sviluppato varianti per Linux. Probabilmente…

L'analisi dei dati supportata dal Machine Learning (ML) è cruciale nella cybersecurity per la protezione delle infrastrutture digitali. Grazie alla sua capacità di elaborare grandi dataset, il ML…

Nel ultimo anno, oltre 140.000 siti di phishing sono stati associati alla piattaforma Sniper DZ, rendendo il phishing un attacco ancora più comune e sofisticato. Questa piattaforma consente anche ai…

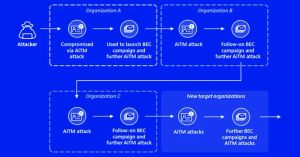
Nel contesto della cybersecurity, il "session hijacking" rappresenta una minaccia crescente, evolvendo da attacchi MitM a tecniche più sofisticate che rubano token di sessione. L'aumento degli…

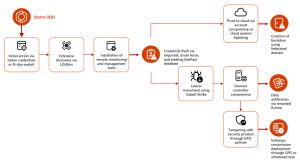
Il gruppo ransomware Storm-0501, emerso nel 2021, ha recentemente evoluto le sue tecniche con il malware Embargo, prendendo di mira le infrastrutture cloud ibride. Utilizza vulnerabilità note per…
Un ricercatore ha rivelato diverse vulnerabilità nel sistema di stampa di Linux, indicate come critiche, che potrebbero permettere l'esecuzione di codice da remoto su macchine vulnerabili. Tuttavia,…
Sono state scoperte vulnerabilità nei veicoli Kia che permettevano il controllo remoto della vettura solo conoscendo la targa del veicolo. Questi attacchi avvenivano in 30 secondi, consentendo anche…

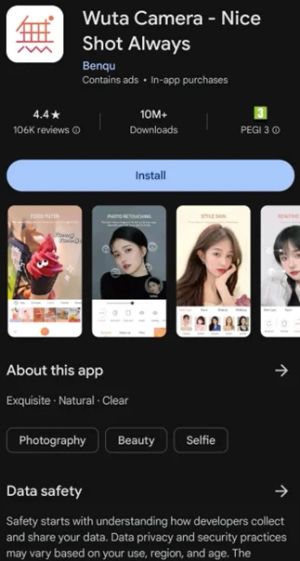
Una nuova versione del malware Necro ha infettato 11 milioni di dispositivi Android tramite Google Play, utilizzando tecniche di offuscamento attraverso SDK dannosi. Due app legittime, Wuta Camera e…

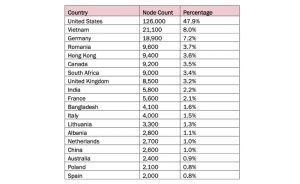
I ricercatori di Lumen's Black Lotus Labs hanno individuato una nuova botnet chiamata "Raptor Train", attiva dal 2020 e connessa a un gruppo filo-statale cinese. Questa botnet ha infettato oltre…

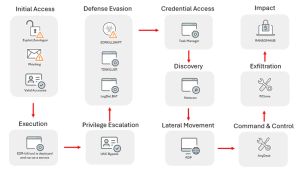
Negli ultimi mesi, il ransomware RansomHub ha sviluppato tecniche sofisticate per evadere le soluzioni di sicurezza EDR, utilizzando lo strumento EDRKillShifter per compromettere i sistemi. Questo…

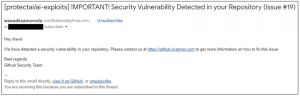
Una nuova campagna di phishing sfrutta GitHub per diffondere il malware Lumma Stealer, indirizzando gli utenti a un sito malevolo chiamato "GitHub Scanner". Gli attaccanti creano falsi avvisi di…

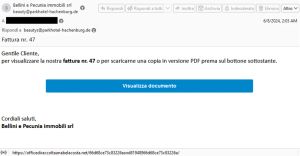
SambaSpy è un trojan per accesso remoto che compromette sofisticatamente i dispositivi, consentendo ai criminali informatici di controllarli. Inizialmente mirato a utenti italiani tramite email di…

Oltre 1.000 configurazioni errate di ServiceNow espongono articoli della Knowledge Base contenenti informazioni sensibili a utenti esterni. Nonostante gli aggiornamenti del 2023 per migliorare i…
Una guida introduttiva a Nmap. Vediamo le funzionalità principali di Nmap e le diverse tipologie di scansioni, insieme ad un cheatsheet dei principali comandi utili nell’ambito delle attività di…

Volatility nella Digital Forensics: come utilizzare il framework per analizzare memory dump di sistemi Windows, eseguire l'analisi forense della RAM, analizzando connessioni attive, processi in…

Di fronte alle minacce informatiche in continuo aumento, le organizzazioni si affidano sempre più spesso alle regole di Yara per identificare i file dannosi nei loro sistemi. Queste regole flessibili…

Nel mondo della cybersecurity, l'analisi dei malware è una sfida cruciale per garantire la sicurezza delle reti e dei sistemi informatici. Questo articolo presenta cinque strumenti spesso trascurati…

Una lista dei migliori 10 strumenti di Open Source Intelligence (OSINT) per la cybersecurity. Vediamo quali sono gli strumenti fondamentali per la raccolta e l'analisi di informazioni OSINT nelle…

Vediamo come creare un ambiente sicuro per l'analisi di malware evitando rischi per la sicurezza personale o aziendale. Nell’articolo vedremo come creare una macchina virtuale con VirtualBox,…